

Supermercados europeos sufren un ciberataque que dispara la temperatura de sus congeladores
02/11/2026
Más Noticias de Ciberseguridad
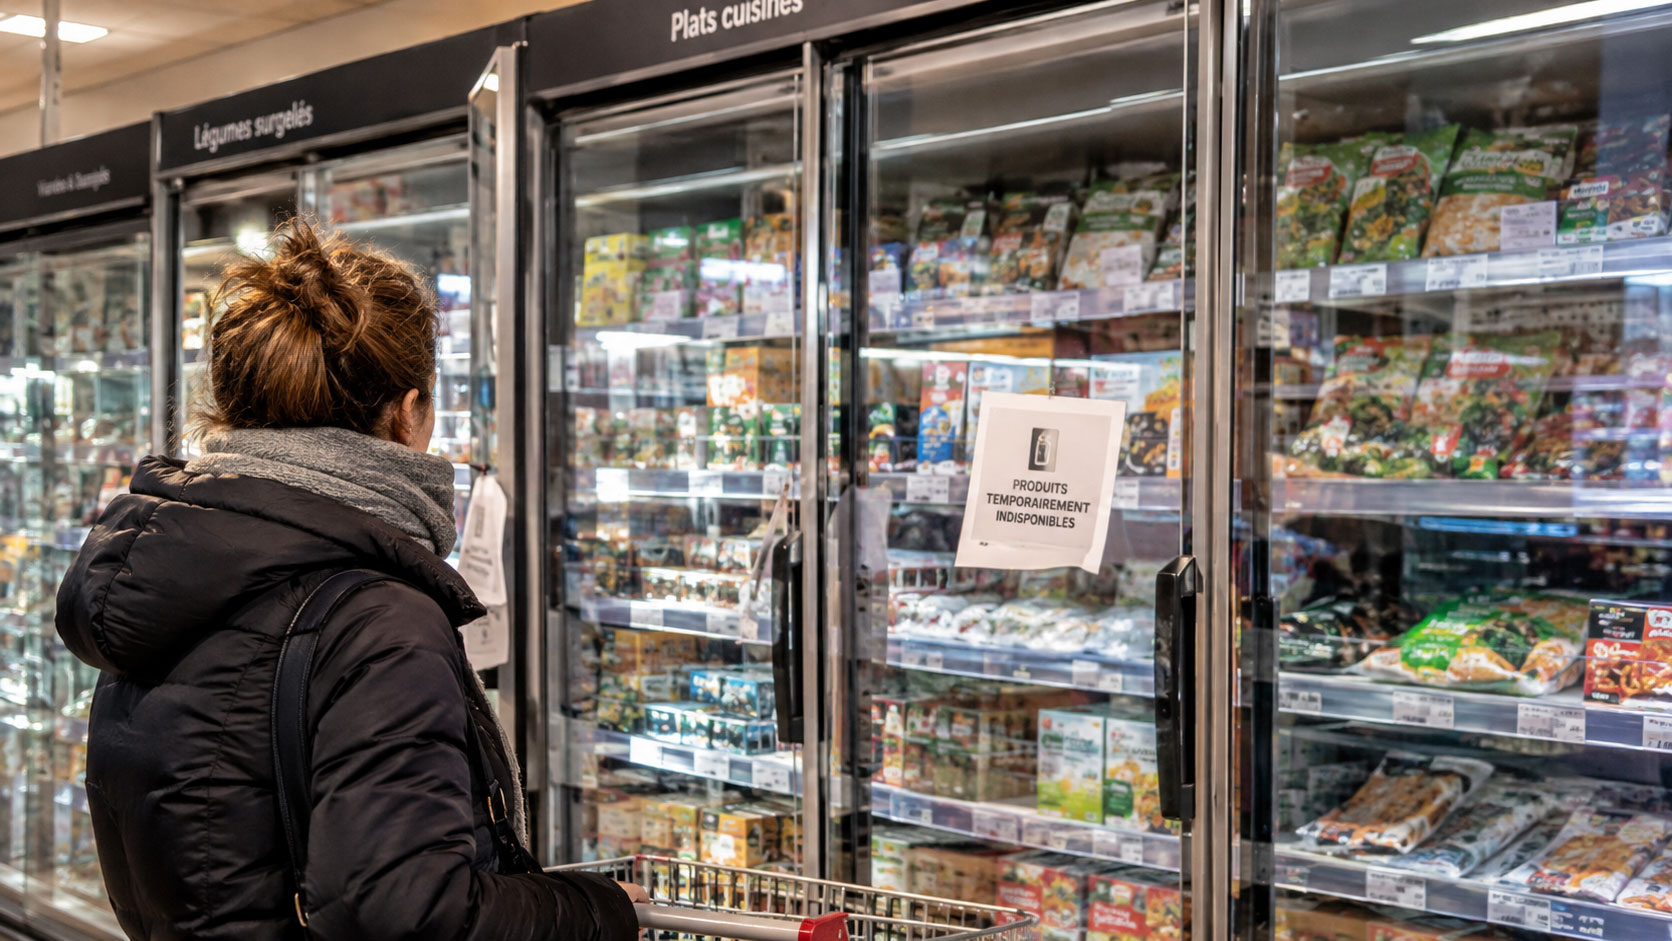
La ciberseguridad vuelve a situarse en el centro de la actualidad europea. Varios supermercados de Bélgica, Luxemburgo y Suecia han registrado incidencias en sus sistemas de refrigeración y congelación durante la madrugada del 2 de noviembre en unos episodios que apuntan a posibles ciberataques.
Según las informaciones publicadas, los incidentes más recientes han afectado a establecimientos de cadenas como Delhaize, Carrefour, Spar, ICA y Coop.
El precedente más significativo tuvo lugar en Francia el pasado mes de octubre. Cientos de supermercados sufrieron manipulaciones remotas de sus sistemas de refrigeración, provocando que las temperaturas de cámaras frigoríficas y congeladores aumentasen hasta alcanzar valores extremos, en algunos casos cercanos a los 50 °C.
Los atacantes habrían conseguido modificar parámetros de funcionamiento y prolongar los ciclos de deshielo, dificultando además la detección temprana de las anomalías. Como consecuencia, numerosos establecimientos tuvieron que retirar y destruir grandes cantidades de productos frescos y congelados para evitar riesgos sanitarios.
Las pérdidas económicas ascendieron a millones de euros, entre mercancía desperdiciada, interrupciones operativas y costes de recuperación.
Estos episodios ponen de manifiesto una realidad cada vez más evidente: la digitalización de las empresas también amplía su superficie de exposición a los ciberataques. Los sistemas de refrigeración, climatización, videovigilancia, control de accesos o automatización industrial pueden convertirse en puertas de entrada para los ciberdelincuentes si están conectados a internet y no cuentan con las medidas de protección adecuadas.
Además, los incidentes demuestran que una vulnerabilidad tecnológica puede terminar ocasionando daños físicos y materiales, incluso cuando no existe un robo de información como objetivo principal.
Cómo prevenir un ciberataque: 8 medidas fundamentales
Las empresas que utilizan sistemas conectados a internet, especialmente aquellos que controlan infraestructuras físicas, deben incorporar la ciberseguridad a sus procedimientos habituales.
Estas son algunas de las medidas más importantes:
Qué hacer después de sufrir un ciberataque: 7 pasos para minimizar los daños
Cuando una empresa detecta una posible intrusión, actuar correctamente durante las primeras horas resulta decisivo. Una respuesta improvisada puede agravar el problema, destruir evidencias o dificultar la recuperación posterior.
Estas son las principales recomendaciones:
En el caso concreto de los supermercados, también es imprescindible evaluar la seguridad alimentaria. Si se ha interrumpido la cadena de frío, los productos afectados deben quedar inmovilizados hasta que se determine si son aptos para el consumo. La recuperación informática nunca debe prevalecer sobre la seguridad de los consumidores.
La recuperación de datos también es parte de la ciberseguridad
Los recientes ataques a supermercados europeos nos recuerdan que ninguna organización está completamente al margen de las amenazas digitales. Una vulnerabilidad en un dispositivo aparentemente secundario puede terminar afectando a toda la actividad empresarial.
Por eso, la ciberseguridad no debe entenderse únicamente como una cuestión de prevención, sino también como la capacidad de responder y recuperarse cuando las medidas de protección no han sido suficientes.
En RecuperaData insistimos en la importancia de proteger la información, disponer de estrategias de respaldo y contar con soluciones profesionales de recuperación de datos ante situaciones de pérdida, corrupción o inaccesibilidad de la información.
Porque prevenir un ciberataque es fundamental, pero estar preparados para recuperar la información y volver a la normalidad puede marcar la diferencia entre superar un incidente y sufrir sus consecuencias durante mucho tiempo.
¿Necesitas proteger tus datos o recuperar información perdida?
👉 Contacta ahora con RecuperaData
Te puede interesar:
Consejos de ciberseguridad:
Aparte de nuestro completo servicio profesional de recuperación de datos de todo tipo de soportes informáticos, en RecuperaData podemos facilitar las siguientes protecciones de seguridad a aquellos clientes que lo necesiten ☺:
- Antivirus: tener un antivirus habilitado, actualizado y correctamente configurado ayuda a protegerse no solamente frente a ataques de ransomware, sino también ante otro tipos de virus, programas espía, malware, etc.
- Firewall: es muy recomendable contar con un sistema cuya función es prevenir y proteger nuestra red privada de intrusiones o ataques bloqueándoles el acceso.
- Espacio de almacenamiento en la nube: resulta imprescindible disponer de un completo, seguro y eficiente espacio de almacenamiento en el que hacer backup en la nube que se compruebe periódicamente para verificar que las copias se están haciendo correctamente y que sabremos cómo restaurar la información en caso de necesidad.
- VPN: hoy en día es muy importante contar con una VPN que permita acceder de modo seguro a la red interna de la empresa desde cualquier lugar del mundo por ejemplo para teletrabajar como si estuviésemos físicamente en la empresa.
- Copias de seguridad Enterprise en la nube con Veeam: copias de seguridad protegidas de todo tipo de amenazas cibernéticas y con protección total frente a los ataques ransomware.
- Además, si por falta de herramientas preventivas (o incluso aun con ellas) se tiene la mala suerte de ser víctima de un ataque ransomware, en RecuperaData ofrecemos nuestro servicio profesional de recuperación de datos cifrados por ransomware.
Recuperamos datos de archivos cifrados por todo tipo de familias de virus ransomware, para cualquier sistema operativo. Realizamos un primer análisis del contenido cifrado por virus ransomware y tras esto le informamos sobre la viabilidad y presupuesto para su caso concreto.
- Backup en la nube para Office 365: mediante este servicio profesional, ofrecemos tanto la copia de seguridad de las cuentas de correo electrónico como de todo el contenido de OneDrive.
- Backup local desconectable: una vez realizada la copia de seguridad, de modo automático y sin necesidad de intervención de los usuarios, el dispositivo de backup se desconectará automáticamente del sistema, quedando así fuera del alcance de cualquier ataque ransomware, intrusión, boicot, etc.
- Almacenamiento en frío: servicio de backup creado para ofrecer grandes capacidades de almacenamiento a los precios más bajos posibles, perfecto para empresas que necesitan almacenar grandes cantidades de información y no necesitan acceder instantáneamente a los datos almacenados en la copia de seguridad.
Os recordamos que ante una pérdida de datos de cualquier tipo de dispositivo informático (disco duro, RAID, NAS, disco SSD, tarjeta de memoria, pendrive, SSD M.2, smartphone (teléfono móvil), etc.) y provocada por cualquier motivo, siempre podéis poneros en contacto con nosotros con total tranquilidad y sin compromiso:
- Telefónicamente en el 944 467 254 de lunes a jueves en horario de 9 a 17h y viernes de 9 a 15h (Julio: 9-15h. Agosto: 9-14h).
- Rellenando cualquiera de los formularios de contacto de esta web.
Os aconsejaremos sobre cómo proceder y os informaremos de la mejor opción para vuestro caso.
#ciberseguridad #recuperardatos #recuperacióndedatos #RecuperaData
Ver otras
Noticias de Ciberseguridad
02/11/2026
Más Noticias de Ciberseguridad
La ciberseguridad vuelve a situarse en el centro de la actualidad europea. Varios supermercados de Bélgica, Luxemburgo y Suecia han registrado incidencias en sus sistemas de refrigeración y congelación durante la madrugada del 2 de noviembre en unos episodios que apuntan a posibles ciberataques.
Según las informaciones publicadas, los incidentes más recientes han afectado a establecimientos de cadenas como Delhaize, Carrefour, Spar, ICA y Coop.
El precedente más significativo tuvo lugar en Francia el pasado mes de octubre. Cientos de supermercados sufrieron manipulaciones remotas de sus sistemas de refrigeración, provocando que las temperaturas de cámaras frigoríficas y congeladores aumentasen hasta alcanzar valores extremos, en algunos casos cercanos a los 50 °C.
Los atacantes habrían conseguido modificar parámetros de funcionamiento y prolongar los ciclos de deshielo, dificultando además la detección temprana de las anomalías. Como consecuencia, numerosos establecimientos tuvieron que retirar y destruir grandes cantidades de productos frescos y congelados para evitar riesgos sanitarios.
Las pérdidas económicas ascendieron a millones de euros, entre mercancía desperdiciada, interrupciones operativas y costes de recuperación.
Estos episodios ponen de manifiesto una realidad cada vez más evidente: la digitalización de las empresas también amplía su superficie de exposición a los ciberataques. Los sistemas de refrigeración, climatización, videovigilancia, control de accesos o automatización industrial pueden convertirse en puertas de entrada para los ciberdelincuentes si están conectados a internet y no cuentan con las medidas de protección adecuadas.
Además, los incidentes demuestran que una vulnerabilidad tecnológica puede terminar ocasionando daños físicos y materiales, incluso cuando no existe un robo de información como objetivo principal.
Cómo prevenir un ciberataque: 8 medidas fundamentales
Las empresas que utilizan sistemas conectados a internet, especialmente aquellos que controlan infraestructuras físicas, deben incorporar la ciberseguridad a sus procedimientos habituales.
Estas son algunas de las medidas más importantes:
- Actualizar los sistemas y dispositivos: mantener al día el firmware, los programas y los sistemas operativos permite corregir vulnerabilidades conocidas. Los equipos que han dejado de recibir soporte deben sustituirse o aislarse adecuadamente.
- Evitar la exposición directa a internet: los sistemas de control industrial, cámaras frigoríficas y dispositivos IoT no deberían tener interfaces de administración accesibles públicamente sin las medidas de seguridad correspondientes.
- Utilizar contraseñas robustas y autentificación multifactor: es fundamental cambiar las credenciales predeterminadas, evitar contraseñas compartidas y limitar el acceso a los usuarios autorizados.
- Segmentar las redes: los sistemas industriales y operativos deben estar separados de las redes corporativas y de los dispositivos de uso cotidiano. Así se dificulta que una intrusión pueda extenderse a toda la organización.
- Controlar los accesos de proveedores externos: las empresas de mantenimiento y asistencia técnica deben disponer únicamente de los permisos necesarios, durante el tiempo imprescindible y mediante conexiones seguras.
- Realizar copias de seguridad periódicas: mantener varias copias de los datos importantes, incluyendo al menos una copia desconectada o protegida frente a modificaciones y cifrados, reduce el impacto de un ransomware o de cualquier otro incidente.
- Monitorizar los sistemas y sus parámetros: las alertas ante cambios anómalos, accesos desconocidos o modificaciones inesperadas pueden ayudar a detectar un ataque antes de que provoque daños importantes.
- Formar al personal y establecer protocolos de actuación: los trabajadores deben conocer los riesgos, saber identificar comportamientos sospechosos y tener claro a quién comunicar cualquier anomalía.
Qué hacer después de sufrir un ciberataque: 7 pasos para minimizar los daños
Cuando una empresa detecta una posible intrusión, actuar correctamente durante las primeras horas resulta decisivo. Una respuesta improvisada puede agravar el problema, destruir evidencias o dificultar la recuperación posterior.
Estas son las principales recomendaciones:
- Aislar los sistemas afectados: desconectar los equipos comprometidos de la red cuando sea técnicamente seguro y siguiendo las indicaciones de los responsables de seguridad. En sistemas industriales, hay que valorar previamente las consecuencias operativas y físicas de cualquier desconexión.
- No borrar ni manipular evidencias: es importante conservar registros, archivos de actividad, alertas y dispositivos afectados. Esta información puede resultar imprescindible para determinar el origen y el alcance del incidente.
- Identificar el alcance del ataque: hay que comprobar qué equipos, Servidores, aplicaciones, bases de datos y dispositivos han resultado comprometidos, así como determinar si el atacante continúa teniendo acceso.
- Proteger la información y las copias de seguridad: antes de iniciar cualquier recuperación, es necesario verificar que las copias disponibles no están comprometidas y que los datos pueden restaurarse correctamente.
- Recuperar los datos y sistemas de forma controlada: la restauración debe realizarse una vez identificada y corregida la vulnerabilidad que permitió el incidente. Recuperar los sistemas sin eliminar la causa del problema puede facilitar una nueva intrusión.
- Comprobar la integridad y el funcionamiento: una vez recuperada la información, es necesario verificar que los archivos no están dañados, que los sistemas funcionan correctamente y que no existen accesos no autorizados.
- Reforzar la seguridad y revisar los protocolos: después del incidente, conviene analizar qué ha fallado, cambiar las credenciales comprometidas, actualizar los sistemas y mejorar los procedimientos de prevención y respuesta.
En el caso concreto de los supermercados, también es imprescindible evaluar la seguridad alimentaria. Si se ha interrumpido la cadena de frío, los productos afectados deben quedar inmovilizados hasta que se determine si son aptos para el consumo. La recuperación informática nunca debe prevalecer sobre la seguridad de los consumidores.
La recuperación de datos también es parte de la ciberseguridad
Los recientes ataques a supermercados europeos nos recuerdan que ninguna organización está completamente al margen de las amenazas digitales. Una vulnerabilidad en un dispositivo aparentemente secundario puede terminar afectando a toda la actividad empresarial.
Por eso, la ciberseguridad no debe entenderse únicamente como una cuestión de prevención, sino también como la capacidad de responder y recuperarse cuando las medidas de protección no han sido suficientes.
En RecuperaData insistimos en la importancia de proteger la información, disponer de estrategias de respaldo y contar con soluciones profesionales de recuperación de datos ante situaciones de pérdida, corrupción o inaccesibilidad de la información.
Porque prevenir un ciberataque es fundamental, pero estar preparados para recuperar la información y volver a la normalidad puede marcar la diferencia entre superar un incidente y sufrir sus consecuencias durante mucho tiempo.
¿Necesitas proteger tus datos o recuperar información perdida?
👉 Contacta ahora con RecuperaData
Te puede interesar:
- Hackeo millonario a Binance y la importancia de la ciberseguridad
- Delincuentes usan las "nubes" de las empresas para minar criptomonedas
- Por qué elegir RecuperaData ante una pérdida de datos
- Analizamos el uso descontrolado de agentes de IA que interactúan con cuentas bancarias de los usuarios
- Revolut sufre una brecha de datos y entrega información personal de cientos de clientes a los ciberdelincuentes
Consejos de ciberseguridad:
Aparte de nuestro completo servicio profesional de recuperación de datos de todo tipo de soportes informáticos, en RecuperaData podemos facilitar las siguientes protecciones de seguridad a aquellos clientes que lo necesiten ☺:
- Antivirus: tener un antivirus habilitado, actualizado y correctamente configurado ayuda a protegerse no solamente frente a ataques de ransomware, sino también ante otro tipos de virus, programas espía, malware, etc.
- Firewall: es muy recomendable contar con un sistema cuya función es prevenir y proteger nuestra red privada de intrusiones o ataques bloqueándoles el acceso.
- Espacio de almacenamiento en la nube: resulta imprescindible disponer de un completo, seguro y eficiente espacio de almacenamiento en el que hacer backup en la nube que se compruebe periódicamente para verificar que las copias se están haciendo correctamente y que sabremos cómo restaurar la información en caso de necesidad.
- VPN: hoy en día es muy importante contar con una VPN que permita acceder de modo seguro a la red interna de la empresa desde cualquier lugar del mundo por ejemplo para teletrabajar como si estuviésemos físicamente en la empresa.
- Copias de seguridad Enterprise en la nube con Veeam: copias de seguridad protegidas de todo tipo de amenazas cibernéticas y con protección total frente a los ataques ransomware.
- Además, si por falta de herramientas preventivas (o incluso aun con ellas) se tiene la mala suerte de ser víctima de un ataque ransomware, en RecuperaData ofrecemos nuestro servicio profesional de recuperación de datos cifrados por ransomware.
Recuperamos datos de archivos cifrados por todo tipo de familias de virus ransomware, para cualquier sistema operativo. Realizamos un primer análisis del contenido cifrado por virus ransomware y tras esto le informamos sobre la viabilidad y presupuesto para su caso concreto.
- Backup en la nube para Office 365: mediante este servicio profesional, ofrecemos tanto la copia de seguridad de las cuentas de correo electrónico como de todo el contenido de OneDrive.
- Backup local desconectable: una vez realizada la copia de seguridad, de modo automático y sin necesidad de intervención de los usuarios, el dispositivo de backup se desconectará automáticamente del sistema, quedando así fuera del alcance de cualquier ataque ransomware, intrusión, boicot, etc.
- Almacenamiento en frío: servicio de backup creado para ofrecer grandes capacidades de almacenamiento a los precios más bajos posibles, perfecto para empresas que necesitan almacenar grandes cantidades de información y no necesitan acceder instantáneamente a los datos almacenados en la copia de seguridad.
Os recordamos que ante una pérdida de datos de cualquier tipo de dispositivo informático (disco duro, RAID, NAS, disco SSD, tarjeta de memoria, pendrive, SSD M.2, smartphone (teléfono móvil), etc.) y provocada por cualquier motivo, siempre podéis poneros en contacto con nosotros con total tranquilidad y sin compromiso:
- Telefónicamente en el 944 467 254 de lunes a jueves en horario de 9 a 17h y viernes de 9 a 15h (Julio: 9-15h. Agosto: 9-14h).
- Rellenando cualquiera de los formularios de contacto de esta web.
Os aconsejaremos sobre cómo proceder y os informaremos de la mejor opción para vuestro caso.
#ciberseguridad #recuperardatos #recuperacióndedatos #RecuperaData
Ver otras
Noticias de Ciberseguridad